ISO/IEC 27001:2022
Sistem de management al securității informației.
Certificat SI-MC 1755.
Standardul menționat: SR ISO/IEC 27001:2023 (ISO/IEC 27001:2022).
Cerințele de securitate diferă de la un serviciu și un mediu la altul. Înainte să începem colaborarea, clarificăm ce acces ne trebuie, cum sunt aprobate modificările și unde sunt prelucrate datele.
Certificatele de mai jos sunt emise pentru MONDO IT GLOBAL SERVICES S.R.L., entitatea juridică din spatele CloudHero. Au fost emise de Management Certification la , iar fiecare precizează că este valabil până la următoarea viză anuală, din 22.06.2027.
Activități de realizare a software-ului la comandă (software orientat client); activități de consultanță în tehnologia informației și de management al mijloacelor de calcul; alte activități de servicii privind tehnologia informației; activități de inginerie și consultanță tehnică legate de acestea.
Sistem de management al securității informației.
Certificat SI-MC 1755.
Standardul menționat: SR ISO/IEC 27001:2023 (ISO/IEC 27001:2022).
Sistem de management al calității.
Certificat C-MC 8606.
Standardul menționat: SR EN ISO 9001:2015 (ISO 9001:2015).
Sistem de management de mediu.
Certificat M-MC 6844.
Standardul menționat: SR EN ISO 14001:2015 (ISO 14001:2015).
Certificatele acoperă sistemele de management ale organizației, pentru activitățile precizate în fiecare document. Ele nu certifică separat infrastructura clienților sau fiecare produs CloudHero.
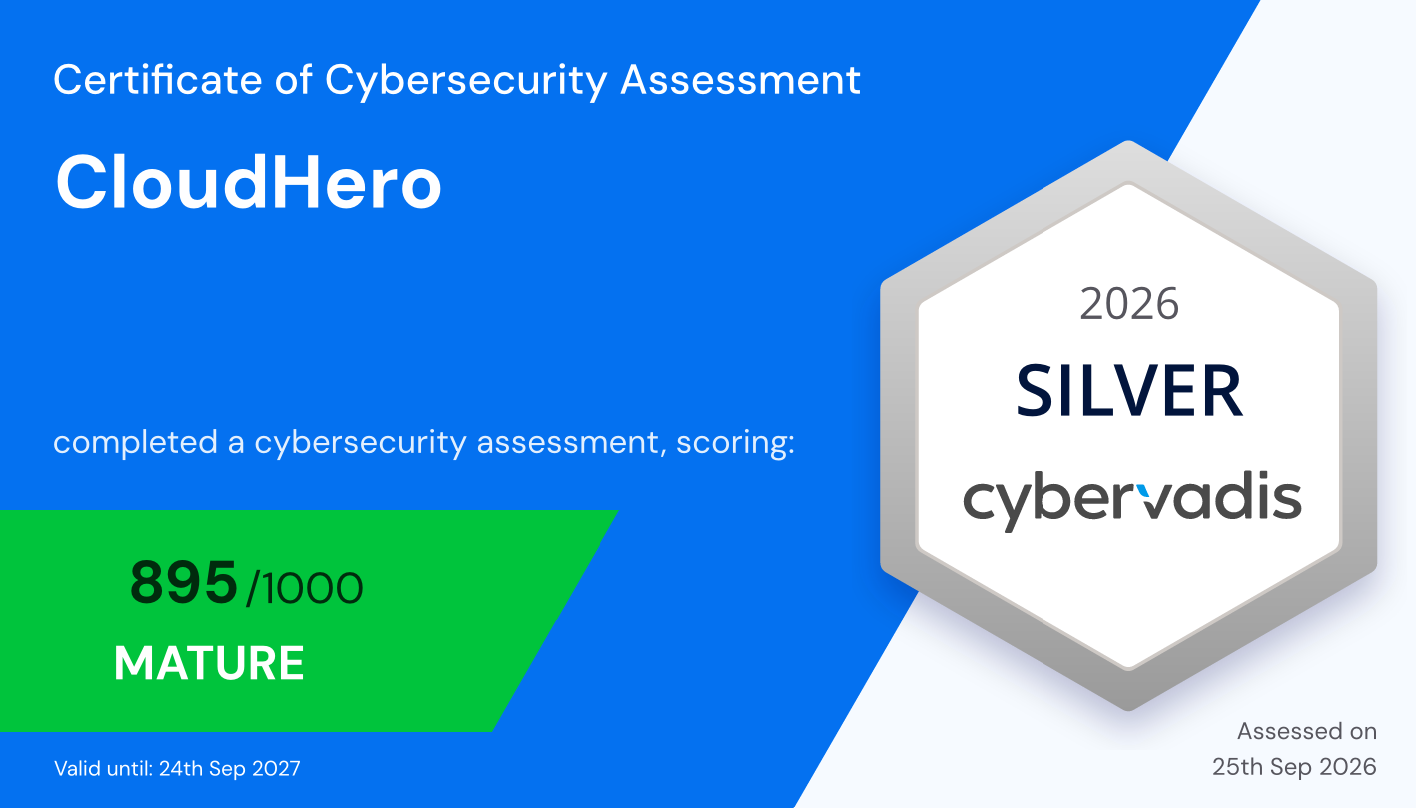
CloudHero a finalizat evaluarea de securitate cibernetică CyberVadis la , obținând 895/1000 și calificativul Mature împreună cu distincția Silver 2026. Certificatul de evaluare este valabil până la .
Evaluarea CyberVadis este prezentată separat de certificările ISO ale sistemelor noastre de management.
La începutul colaborării, stabilim ce sisteme administrăm, cine are acces, cum sunt semnalate incidentele și cine aprobă modificările. Dacă folosim AI în administrare, clarificăm și modelele utilizate, datele la care au acces și informațiile înregistrate în jurnale.
Solicită documentația de securitate și anexa contractuală relevantă înainte de a acorda acces. Verifică entitatea juridică și activitățile acoperite de fiecare certificat.
Rulezi scanerul cu date de acces AWS pe care le controlezi. Acesta colectează anumite metadate despre resurse, indicatori de utilizare și informații despre costuri. Datele sunt criptate înainte de încărcare.
CloudHero decriptează datele în mediul de raportare pentru a genera evaluarea. Criptarea înainte de încărcare nu exclude decriptarea necesară prelucrării.
Datele colectate de scaner pot fi mai puține decât cele la care îi permit acces credențialele AWS. O politică AWS de citire cu permisiuni extinse poate acorda acces dincolo de necesarul scanerului. Verifică politica și instrucțiunile actuale împreună cu echipa de securitate.
Fișierele de intrare criptate și rapoartele au o regulă S3 de păstrare timp de 90 de zile. Linkul către raport, trimis prin e-mail, este valabil șapte zile. Contactează-ne înainte de a trimite date dacă ai nevoie de ștergere anticipată sau de detalii despre furnizorii implicați, jurnale și păstrarea datelor.
Octora și HeyLeave au propriile procese și cerințe privind datele. Solicită documentația actuală de securitate și prelucrare a datelor de la echipa produsului. Informațiile despre un produs sau serviciu nu se aplică automat tuturor activităților CloudHero.